前端转 Agent 工程师:用 RBAC 理解权限为什么需要角色
从电商后台的退款按钮出发,讲清角色解决的管理问题,再看 Kubernetes 的权限范围,以及 Agent 调用工具时到底代表谁。
文章目录
做后台管理系统时,前端经常接到这样的需求:客服能看订单,也能退款;财务能看退款记录,但不能发起退款。
按钮怎么显示并不难。难的是,客服来了新人、老员工转岗、退款规则又改了,这些权限该由谁维护,改在哪里,怎样避免漏掉一个人?
这就是 RBAC 想解决的问题。
**RBAC,全称 Role-Based Access Control,基于角色的访问控制。**它在用户和权限之间放入一层“角色”,把零散的个人配置整理成可以反复使用的职责。
我想从前端熟悉的退款按钮说起,讲清这一层为什么有用,再把同一个问题带到 Kubernetes 和 Agent:谁有权执行一个操作,执行范围又在哪里?
权限列表能用,为什么还需要角色?
假设我们在做一个电商后台。公司只有几个人时,你可能写过这样的判断:
if (user.isAdmin) {
  showRefundButton()
}
后来客服需要退款,商品运营不需要。一个 isAdmin 已经分不清这些职责,于是我们开始按具体操作判断:
const permission = "order:refund"
if (user.permissions.includes(permission)) {
  showRefundButton()
}
这一步有价值:代码关心的是“能不能退款”,不再把所有事情都塞进“是不是管理员”。
但如果公司有 500 名员工、200 种权限,给每个人单独配置一份列表,管理工作仍然很重。
比如,100 名客服需要相同的订单权限。新客服入职时,管理员得复制一份列表;客服统一取消某项权限时,又得确认这 100 个人都改到了。系统能正常判断每一次请求,管理员却很难保证配置始终正确。
重复出现的这一组权限,就是角色的用武之地。
我们定义一个“客服”角色,把“查看订单”和“发起退款”分配给它,再把张三、李四分配到这个角色。图中两个人共用的是同一份权限定义。
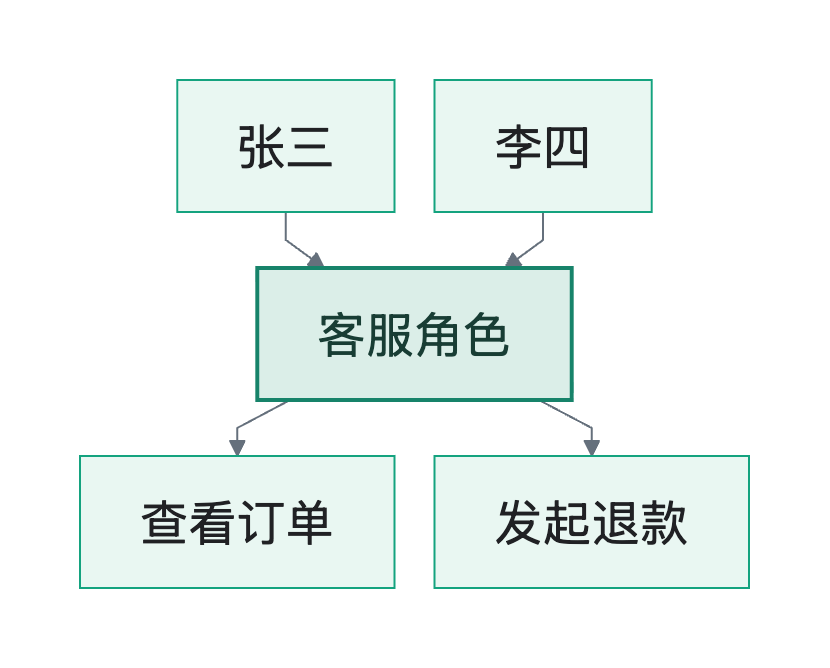
现在,新人入职时分配角色,转岗时调整角色。客服职责变化时,修改角色的权限定义,使用该定义的成员也随之受到约束;如果系统缓存了权限,还要让缓存及时更新。
**Role 减少的是重复维护的成本。**前提是,多个人确实共享一组相对稳定的职责。NIST 对 RBAC 的说明也把角色相对稳定、用户和权限较多,作为它便于管理和审查的原因。
因此,权限系统并不一定都会走向 RBAC。只有少数用户的小工具,直接配置权限也可能够用;大量按文档共享关系授权的系统,还会采用其他模型。RBAC 特别适合“许多人做相似工作”的场景。
角色也不必照搬公司组织架构。“财务”可以是角色,“退款审核员”也可以是角色,关键在于它代表一组清楚的职责。
一次退款里,认证、授权和 RBAC 分别做什么?
张三点击退款按钮,服务端收到请求。这里至少有两个不同的问题。
**认证(Authentication)先确认请求者是谁。**例如,服务端校验登录会话,确认这次请求来自张三。仅仅相信请求体里的 userId: "zhangsan",不能完成认证。
**授权(Authorization)再判断张三能否执行这次退款。**登录成功只能证明身份,不能证明他有退款权限。
RBAC 是服务端作出授权判断时可以采用的模型:找到张三的角色,再检查角色是否包含需要的权限。它参与授权,不是另一套登录流程。
这里也顺手分清几个常一起出现的名字:Session 常用于保存登录会话;JWT 是承载声明的一种令牌格式;OAuth 主要解决应用如何取得受委托的访问权限。用于身份认证的 OpenID Connect(OIDC),是在 OAuth 2.0 上增加身份层的协议。不能看到 OAuth 或 JWT,就认定业务权限已经处理好了。OpenID Connect 规范
那么,“退款权限”具体指什么?
order:refund 可以拆成两部分:order 是资源类型,也就是操作对象;refund 是动作。Permission 表达“允许对订单执行退款”。冒号只是命名习惯,不是 RBAC 要求的格式。
还要分清“订单这种资源”和“这一笔订单”。order:refund 说明具备某类操作资格,至于张三能否退订单 A,还可能取决于订单所属店铺、地区和金额。后面会继续处理这个问题。
前端控制入口,服务端判断请求
回到页面,React 里可以这样控制入口:
{hasPermission("order:refund") && (
  <Button>发起退款</Button>
)}
菜单和路由也可以使用相同的权限标识。这样用户不会频繁进入没有操作资格的页面,界面也更容易理解。
但这段代码本身并不能证明系统采用了 RBAC。权限可能来自角色,也可能直接分配给用户;前端看到的通常只是计算后的结果。
更关键的是,**隐藏按钮无法阻止别人直接调用退款接口。**攻击者可以绕过页面构造 HTTP 请求,所以服务端必须独立校验身份、操作权限和资源范围。权限数据也必须来自服务端信任的来源,不能采用客户端自己提交的角色列表。
如果用关系数据库保存一个基础 RBAC 模型,常见的是五张表:
users             用户
roles             角色
permissions       权限定义
user_roles        用户与角色的关联
role_permissions  角色与权限的关联
两张关联表解决的都是多对多关系:张三可以同时是客服和退款审核员,一个客服角色也可以分给许多人;“查看订单”可以属于客服,也可以属于财务。
在不考虑角色层级和额外约束的基础模型里,服务端可以汇总用户多个角色提供的权限,再判断其中是否包含 order:refund。完整 RBAC 还可以涉及角色继承、会话中启用哪些角色、职责分离等规则;五张表只是一个常见起点。
这里有个容易漏掉的结果:如果张三的另一个角色也提供退款权限,只移除“客服”角色,并不一定能取消他的退款资格。检查一个人为什么仍然有权限,要看全部有效授权来源。
同一个角色,为什么不能操作所有订单?
假设张三负责华东地区。他拥有退款权限,但不该处理华南地区的订单。
只检查 order:refund,就会遗漏数据范围。我们当然可以继续建立“华东客服”“华南客服”等角色,可一旦再叠加店铺、业务线和金额档位,角色数量也可能变得难以管理。
一种常见做法是:角色负责授予操作资格,具体资源属性负责进一步限制范围。下面暂时只画业务授权中的两项检查,身份认证已在此前完成。
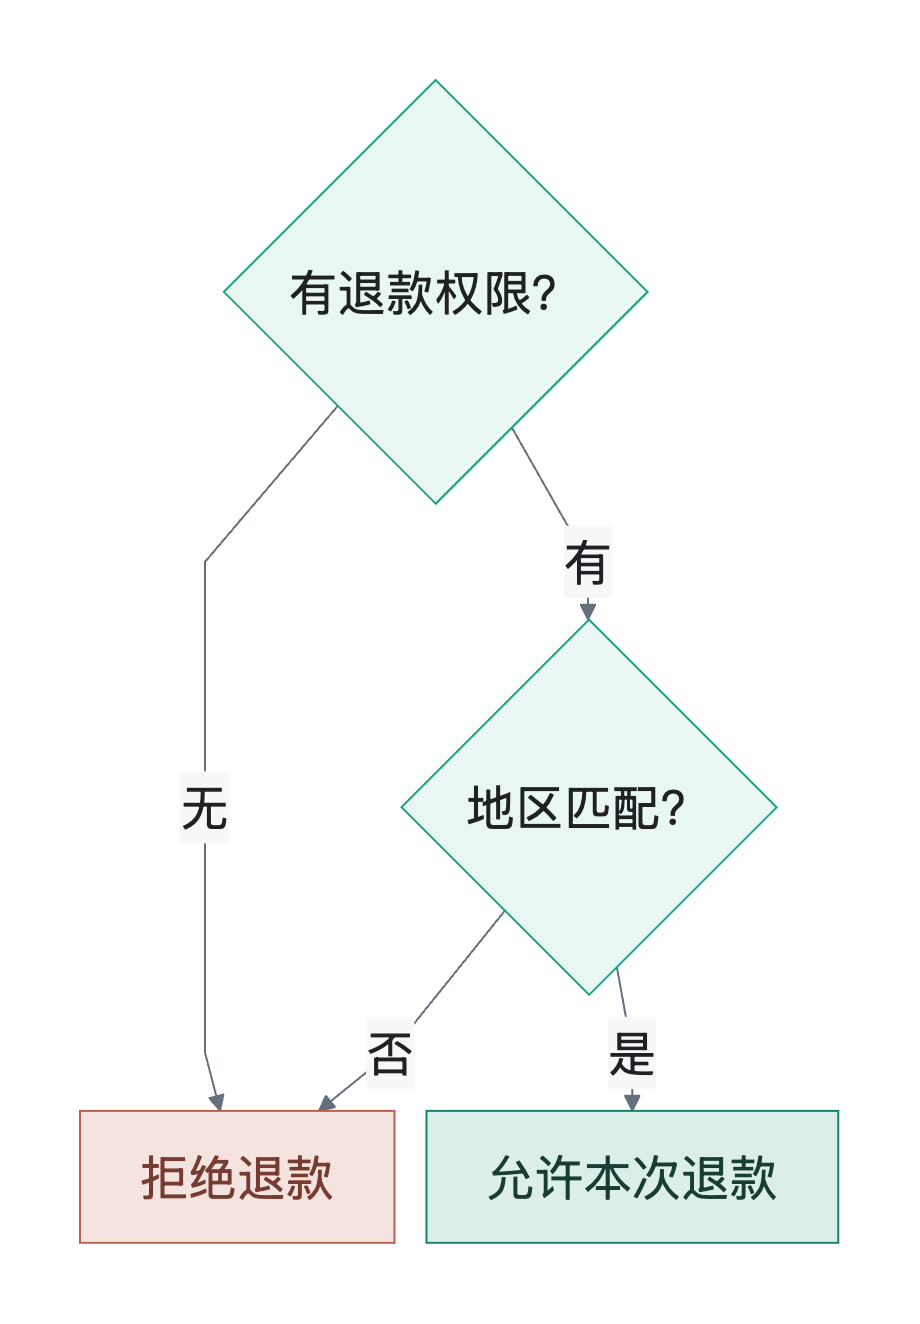
张三申请退一笔华南订单时,会通过第一项检查,却在第二项被拒绝。把订单换成他负责地区内的订单,才可能继续执行。
当系统根据用户部门、订单地区、文档所有者、访问时间等属性作出授权判断时,就接近另一个常见模型:ABAC,Attribute-Based Access Control,基于属性的访问控制。NIST 的定义涵盖主体、资源、操作及环境条件的属性。
RBAC 本身可以带约束,角色也可以有作用域。因此,“加一个地区条件”不意味着必须重建成另一套系统。对前端转全栈的开发者,先记住一个实际后果就够了:能看到退款入口,不代表有权退任意一笔订单。
Kubernetes 的 Role 和 Binding,怎样接上这套理解?
在电商后台,权限可能叫 order:refund。在 Kubernetes,操作对象换成了 Pod,动作换成了 get、list、watch:读取单个对象、列出对象、持续观察变化。
例如,下面是一份用于解释概念的 Role 配置:
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: pod-reader
  namespace: shop
rules:
  - apiGroups: [""]
    resources: ["pods"]
    verbs: ["get", "list", "watch"]
它定义了 shop 命名空间中的 Pod 读取权限;apiGroups: [""] 表示 Pod 所在的核心 API 组。命名空间可以先理解为集群里对资源的一种分组。
但创建 Role 只是在定义权限。还需要 RoleBinding,把这个 Role 关联给 User、Group 或 ServiceAccount。ServiceAccount 是供程序使用的服务身份。
ClusterRole 的区别是:它本身不属于某个命名空间,可以定义 Node 等集群资源的权限,也可以定义供多个命名空间复用的权限。
权限最后在哪里生效,要连同绑定一起看:
Role + RoleBinding:在这个 RoleBinding 所在的命名空间内授予权限,Role 必须在同一命名空间。ClusterRole + RoleBinding:复用 ClusterRole 的规则,但只在这个 RoleBinding 的命名空间内授予适用权限。ClusterRole + ClusterRoleBinding:在集群范围授予该 ClusterRole 定义的权限。
所以,“ClusterRole 里允许读取 Pod”不等于“张三已经能读全集群的 Pod”。如果给他的只是 shop 中的 RoleBinding,他得到的仍是 shop 内的授权。Kubernetes 官方 RBAC 文档
熟悉产品里的角色,也能帮助建立直觉。GitHub 的仓库角色包括 Read、Triage、Write、Maintain、Admin,它们把不同操作组合成便于分配的职责。
但不同产品里同名术语不一定完全相同。例如 AWS IAM Role还是一种可以被承担的身份,调用方承担角色后获得临时凭证;谁能承担角色和承担后能做什么,又由不同策略约束。理解 RBAC 能帮助入门,不能据此把整个 IAM 当成前面的五张表。
Agent 调用工具时,到底代表谁?
现在给电商后台接入一个客服 Agent。用户说:“帮我查一下这笔订单,符合条件的话就退款。”
模型可能先选择 get_order 查询订单,再选择 refund_order 发起退款。一个自然语言任务,就能引出连续多次操作。
此时要先回答的,是:工具服务根据哪个身份判断权限?
如果 Agent 代表登录用户操作,服务端需要确认是哪位用户、这次委托允许做什么;如果它是定时运行的报表程序,则可能使用独立的服务身份,只被授予读取订单的权限。
在代表用户执行的设计中,一种合理的限制方式是:这次动作同时受用户权限、应用获准使用的权限和本次任务范围约束。不能因为服务端恰好持有管理员凭证,就让普通用户借 Agent 完成管理员操作。
“你是客服 Agent”只是给模型的任务说明。它不会自动让工具服务相信当前请求拥有客服角色。同样,把一个子 Agent 命名为 Deployment Agent,也不会自动赋予部署权限;权限必须由受信任的身份、配置与授权检查落实。
API Key、访问令牌是调用时使用的凭证,Agent 名字是程序或任务的标识,Role 是授权模型里的角色。三者可以关联,但不要把它们当成同一个东西。
能看到 Tool,和有权执行 Tool,是两回事
假设 MCP Server 提供三个工具:查询订单、发起退款、删除订单。MCP 在这里负责让客户端发现工具、了解参数并发起调用,具体业务权限仍需要服务端实现。
对只读报表 Agent,可以在工具列表阶段只提供查询工具。模型少看到无关能力,选择也会更集中。但工具列表会变化,权限可能被撤销,调用方也可能直接提交请求。执行检查必须独立成立。
图中从一次已经发出的工具调用开始:模型可以提出退款,服务端才能决定是否执行。拒绝分支不会进入退款操作。
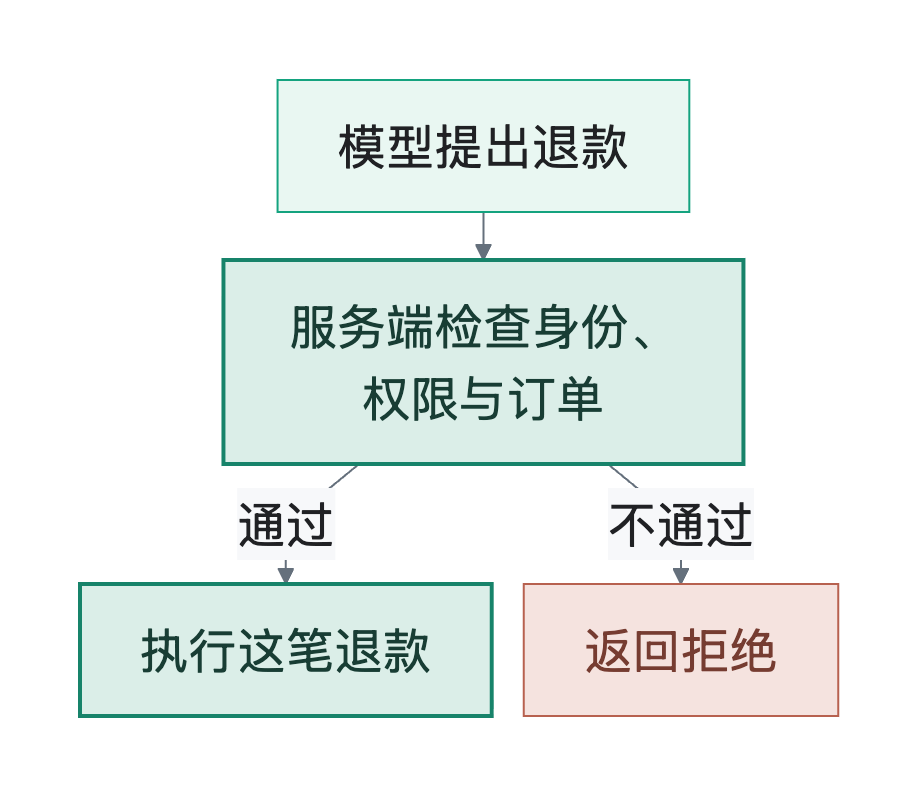
这和前端按钮很像:隐藏工具能改善使用体验,服务端的检查负责守住操作边界。MCP Tools 规范要求服务端实施访问控制,但没有规定业务必须采用 RBAC。
执行检查也不能只看工具名。下面这段伪代码要表达的,是先取得受信任身份,检查操作对应的具体订单和金额,再执行同一份请求:
const actor = await authenticate(request)
const input = validateRefundInput(request)
const order = await loadOrder(input.orderId)

await authorize(actor, {
  action: "order:refund",
  resource: order,
  amount: input.amount
}) // 不允许就抛出错误,终止后续执行

await refund(order, input.amount)
这里的函数是职责占位,没有展示完整实现。authorize 需要检查角色权限、订单范围和适用的金额规则;实际退款还要处理订单状态、重复请求和并发变化,不能直接把这几行当成生产接口。
对于使用 HTTP 的 MCP 服务,访问令牌有效也不等于所有业务操作都获准。MCP 授权规范中的 HTTP 403 可以表达权限或 scope 不足;具体业务拒绝怎样返回,还要结合所在协议层和工具错误约定,不能把所有拒绝统一写成一个 HTTP 状态码。
工具名称与权限也未必一一对应。像 execute_sql 这样的通用工具,能做什么取决于语句内容和连接数据库的身份。报表任务如果只需要读取指定数据,就应该让数据库权限也限制为所需的读取范围,不能只靠 Prompt 要求模型“别修改”。
最小权限,最后要落到一次实际操作上
最小权限原则说的是:只给用户或程序完成任务所需的权限。
对报表 Agent,读取订单就够了;对客服 Agent,可能需要退款,但仍应限定店铺、订单和金额。如果某类操作要求人工确认,确认是执行流程里的额外条件,也需要由服务端或执行程序检查,不能只写在提示词里。
这件事在 Agent 系统里值得提前设计,因为模型会把一句话拆成多次工具调用。一个权限过宽的工具,可能在后续某一步被选中,而用户并没有逐项点击过这些操作。
传统系统的越权同样可能造成数据泄露、资金损失或生产故障。Agent 增加的是自主选工具和连续执行带来的管理难度,权限失控的后果从来不只是多看一个页面。
要检查自己是否理解了,可以拿退款案例做三个对照:
- 只读分析员直接调用退款工具:服务端拒绝,订单不发生退款。
- 客服请求退职责范围外的订单:即使拥有
order:refund,服务端仍拒绝。 - 客服请求退范围内且符合规则的订单:检查通过后,系统才执行,并留下可追溯的结果。
再移除这个客服的所有退款授权来源,让旧页面或 Agent 继续请求一次。如果系统仍允许退款,就要检查会话、令牌或权限缓存的撤销机制。
对我来说,理解 RBAC 最有用的地方,是以后看到按钮、API、Kubernetes 资源或 MCP Tool,都能把问题问得更完整:谁在请求,凭什么拥有操作资格,这一次又能作用于哪些资源?
角色把重复的职责整理好了,执行时的检查才把这些职责变成实际边界。前端走向 Agent 工程,这两件事都需要看见。
参考资料
NIST|Role Based Access Control FAQ
https://csrc.nist.gov/projects/role-based-access-control/faqs
OpenID Foundation|OpenID Connect Core 1.0
https://openid.net/specs/openid-connect-core-1_0.html
NIST|Guide to Attribute Based Access Control
https://csrc.nist.gov/pubs/sp/800/162/upd2/final
Kubernetes|Using RBAC Authorization
https://kubernetes.io/docs/reference/access-authn-authz/rbac/
GitHub|Repository roles for an organization
https://docs.github.com/en/organizations/managing-user-access-to-your-organizations-repositories/managing-repository-roles/repository-roles-for-an-organization
AWS|IAM roles
https://docs.aws.amazon.com/IAM/latest/UserGuide/id_roles.html
MCP|Tools(2025-11-25)
https://modelcontextprotocol.io/specification/2025-11-25/server/tools
MCP|Authorization(2025-11-25)
https://modelcontextprotocol.io/specification/2025-11-25/basic/authorization